Google derruba rede que controlava 1,3 milhão de aparelhos infectados de fábrica; Brasil é o 2º mais afetado
Operação do Google com outras empresas desmantelou um esquema que usava, sem o conhecimento dos donos, TV boxes e outros aparelhos que já saíam da fábrica com um programa malicioso.
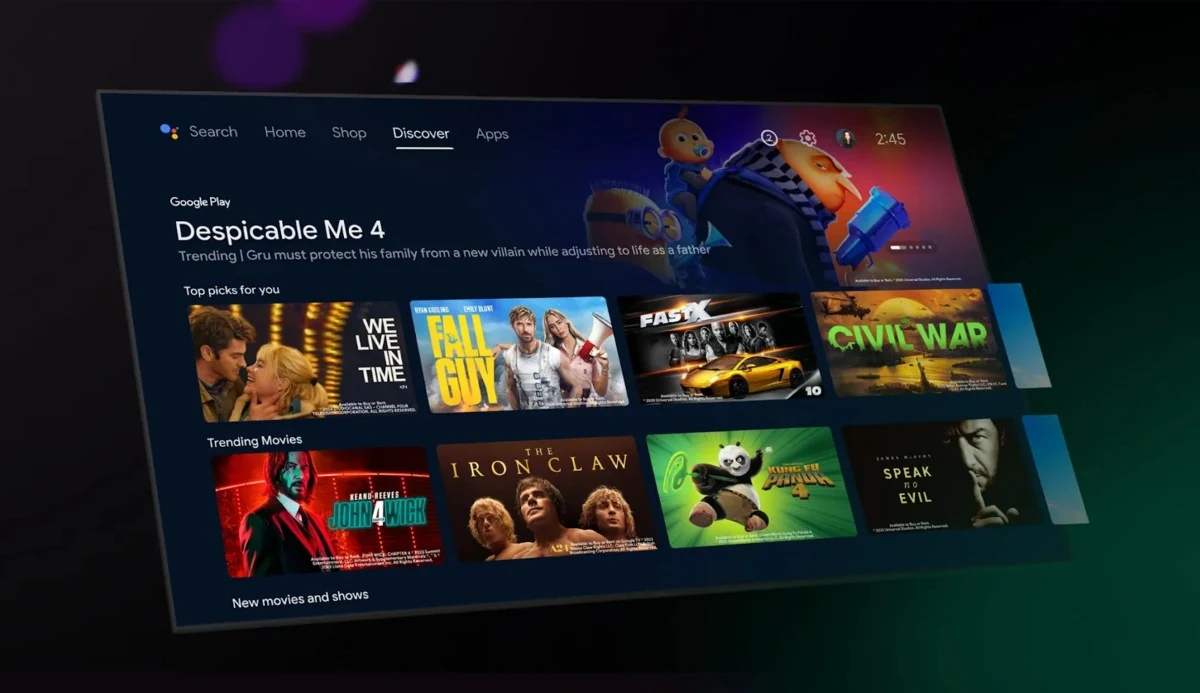
Uma operação do Google em parceria com outras empresas de tecnologia desmantelou uma rede que controlava mais de 1,3 milhão de aparelhos sem o conhecimento dos donos. Os dispositivos tinham um programa malicioso chamado XCPE, instalado de fábrica. A maioria era de TV boxes com Android.
Alcance
Segundo a empresa de cibersegurança Trend Micro, o Brasil foi o segundo país com mais aparelhos afetados, atrás apenas da Malásia. Foram identificados dispositivos infectados em 170 países, entre eles Iraque, México e Taiwan. Além das TV boxes, o Google encontrou o programa em equipamentos de telemedicina, máquinas de karaokê e aparelhos de sinalização digital.
Como funcionava
De acordo com o Google, a fabricante Videostrong, sediada em Shenzhen, na China, instalou intencionalmente o programa no sistema dos equipamentos. A infecção não dependia de o usuário clicar em link suspeito. A fabricante ganhava dinheiro vendendo a criminosos o acesso aos aparelhos, que eram usados para simular visualizações de anúncios e gerar receita com publicidade. Segundo o Google, a empresa usou técnicas para esconder o programa e burlar as verificações de segurança, e adotava a prática desde o fim de 2024.
Resposta do Google e da Anatel
O Google informou que rompeu relações com a Videostrong, proibiu a empresa de produzir e vender aparelhos Android certificados ou de fornecer software a outros fabricantes certificados, e alterou seu processo de revisão. A Agência Nacional de Telecomunicações (Anatel) afirmou que combate a venda de produtos não homologados e que eles representam ameaça direta à infraestrutura cibernética do país. A Anatel não participou da operação, que envolveu também a polícia nacional do Japão e as empresas Lumen, HUMAN Security, Plume, Synthient e TrendAI.
Quer a sua marca aqui? Anuncie no Ministério da Notícia
Leia também
- TECNOLOGIA
OpenAI anuncia diretrizes para convencer comunidades sobre data centers após derrotas nas urnas dos EUA
A OpenAI apresentou regras para a relação com comunidades onde instala data centers, entre elas o fim de acordos de confidencialidade com autoridades públicas, depois de resultados eleitorais adversos ao setor.
há 2 horas
- CIBERSEGURANÇA
FGC informa acesso não autorizado a dados pessoais de clientes e diz não haver perda financeira
O Fundo Garantidor de Créditos afirmou que nomes, CPFs, e-mails e datas de nascimento foram acessados. A entidade não informou quantas pessoas foram afetadas.
há 6 horas
- TECNOLOGIA
Uber projeta 2 mil carros autônomos na plataforma em 2027 e cerca de 700 até o fim deste ano
A meta foi apresentada no balanço do terceiro trimestre. A receita da divisão de mobilidade ficou cerca de US$ 200 milhões abaixo do esperado por analistas, e a do grupo, US$ 100 milhões acima.
há 23 horas